当密码遇上量子机:现在收集,未来解密的 Q-Day 倒计时
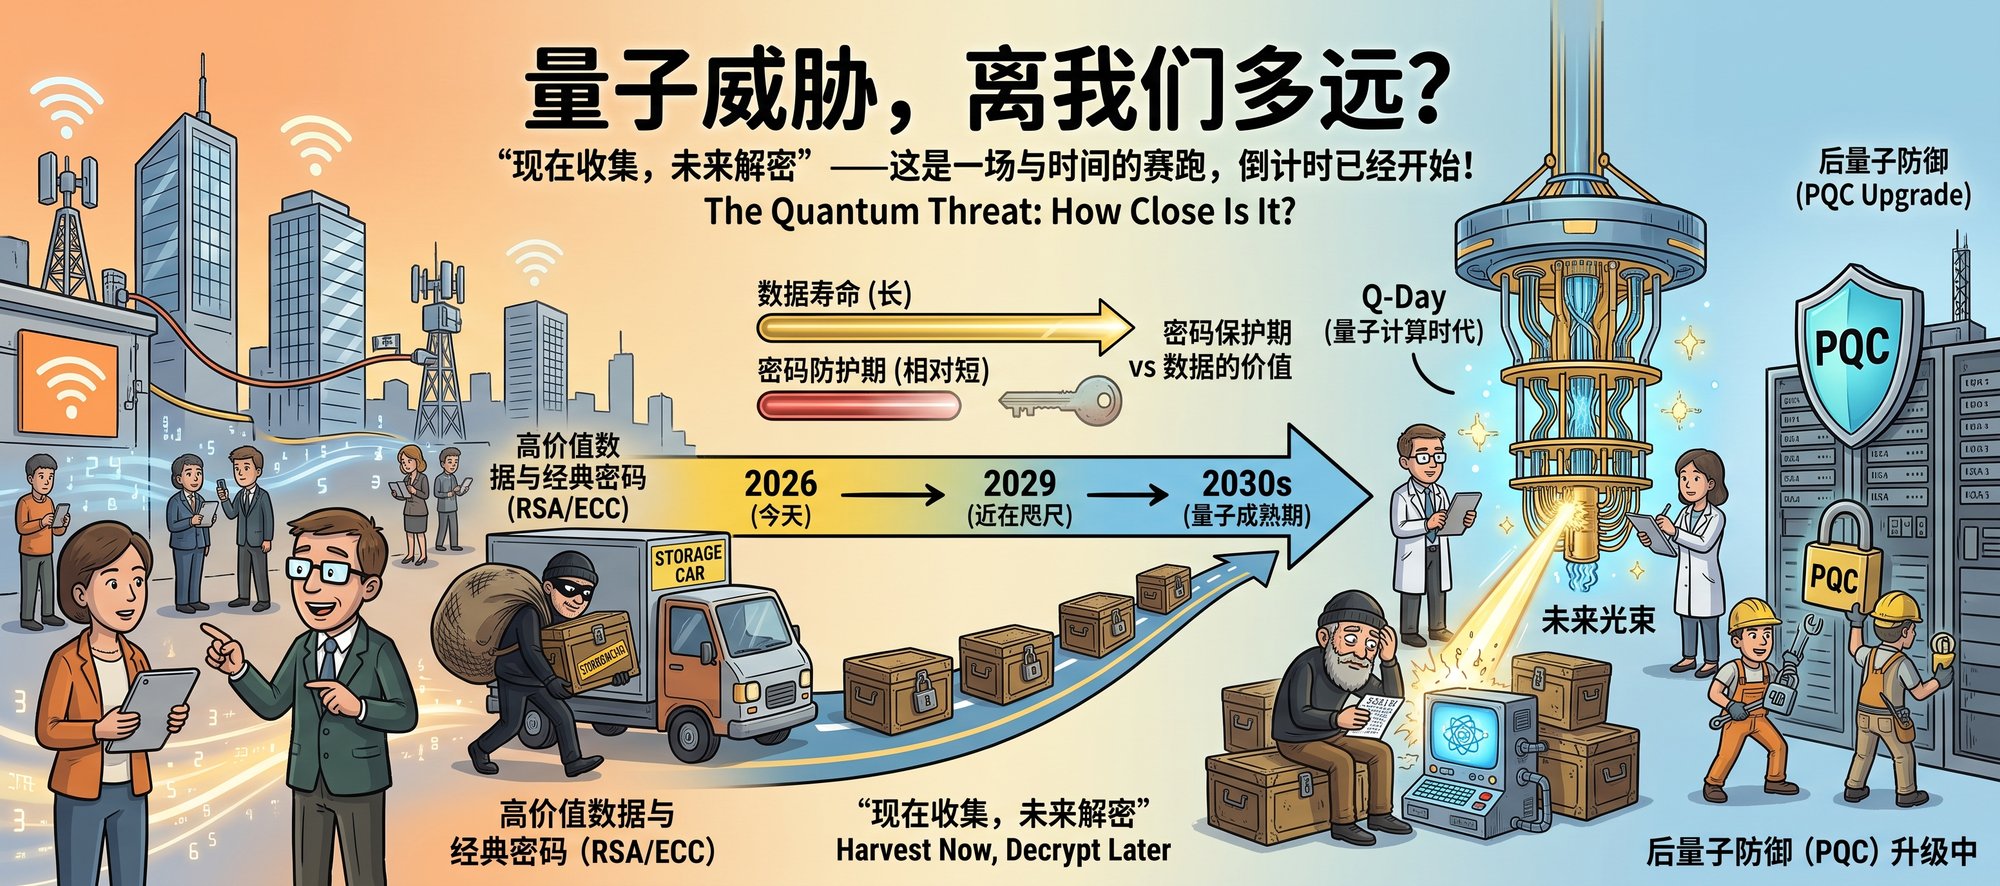
你今天发出的每一条加密消息,理论上已经被某种东西盯上了——不是此刻的破译,而是十年后的那一次。
这不是危言耸听,也不是某个科幻设定。安全行业给这种局面起了一个冷峻的名字:「现在收集,未来解密」(Harvest Now, Decrypt Later)。它的意思是:一些掌握资源的机构,今天就在海量拦截并存储高价值的加密数据,先存进硬盘,然后安静地等。等的是一个被称作 Q-Day 的日子——能破解当前主流密码的量子计算机真正问世的那一天。到那时,今天存下来的东西会被成批解开。
问题在于:我们此刻使用的加密方式,真的守得住吗?
这篇文章想把这六件事讲清楚:
- 今天的密码到底靠什么撑着
- 谁在悄悄囤我们的加密数据
- 量子计算机为什么(以及为什么不是「算得更快」)能撬开它
- 那台机器究竟还要等多久
- 替代方案是不是已经就位
- 这件事,跟一个不写代码、只用手机和网银的普通人,有什么关系
目录
- 我们以为的安全,其实是「算不动」
- 谁在囤数据:国家级行为体的「现在收集,未来解密」
- 量子机为什么能解开——不是更快,是另一条路
- 那要等多久:容错阈值与快速下降的门槛
- 已经在搬家了:后量子密码(PQC)就位
- 这件事跟普通人有什么关系
- 参考与延伸
一、我们以为的安全,其实是「算不动」
今天互联网的安全底座,建立在两类数学难题上:
- RSA(基于大整数分解)——简单说,就是「把一个超大整数拆成两个质数相乘」,这件事极难;
- ECC(椭圆曲线密码,基于椭圆曲线离散对数)——一类基于椭圆曲线上点运算的难题。
你网购时地址栏那个小锁头、网银转账的加密通道、VPN、区块链,底层都是它们。
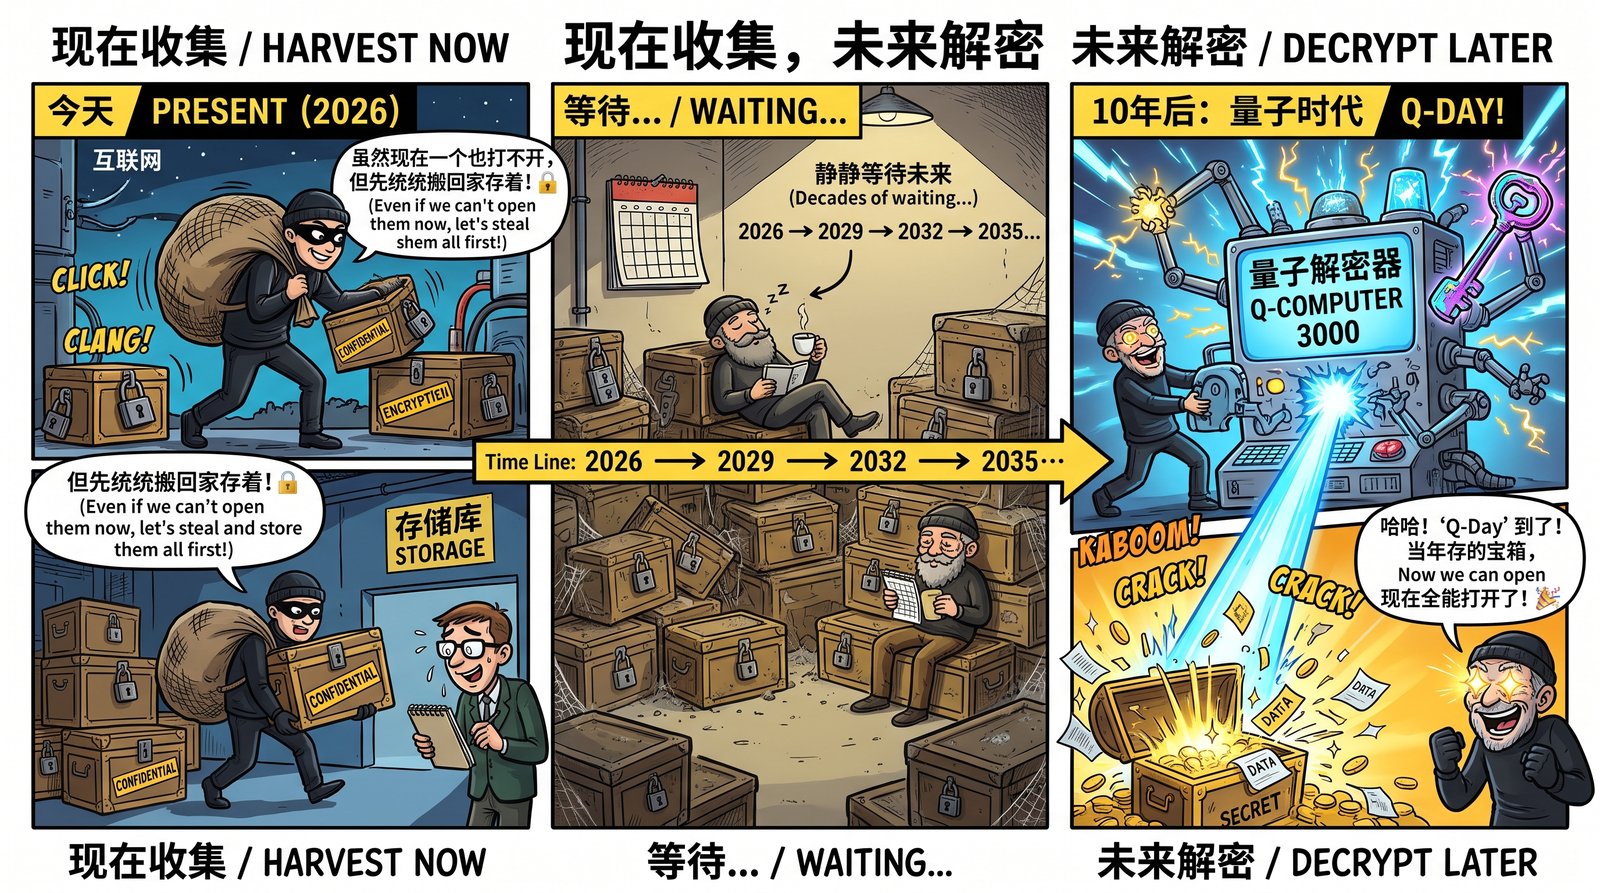
这类加密的安全性,不是「把秘密锁进了一口保险箱」,而是「要试的钥匙太多,试不完」。以 RSA-2048 为例,用今天的经典超级计算机去破解,需要的时间量级是数十亿年——而宇宙的年龄也才一百多亿年。行业长期以来默认它安全。
请记住这个逻辑的区别:安全建立在「算不动」上,而不是「不可能算出来」。 这个区别,是后面一切讨论的前提。
二、谁在囤数据:国家级行为体的「现在收集,未来解密」
关于威胁,研报的表述是:敌对国家级行为体正在海量拦截并存储当下的高价值加密数据,静待量子算力成熟后批量解密。1
这件事最硬的证据,不是哪个被曝光的监控项目,而是政府自己的动作。美国已签署行政命令,强制联邦机构及供应商在 2030 年底前迁移至后量子密码(PQC)标准,并为国家安全系统设定了更严的期限——CNSA 2.0 要求 2035 年全面禁用经典算法。2
一个机构,不会为想象中的威胁,给自己下这种硬期限。
换句话说:掌握最多信息的人,已经在搬家了。 这本身就是信号。
三、量子机为什么能解开——不是更快,是另一条路
先澄清一个最常见的误解。量子计算机破密码,不是因为「算得更快,所以能把所有密码试一遍」。如果是那样,它跟升级一块 CPU 没区别。
它走的是另一条路。
用一个比喻。假设你在一个有一万个岔路口的迷宫里,找唯一出口。经典计算机是个跑者,一条条路试,遇到死胡同退回来,再试下一条——迷宫越大,耗时指数爆炸。而量子计算机像在迷宫入口倒下了一大片水:水会同时涌进所有通道,一次性流经所有路径,然后从出口冒出来。
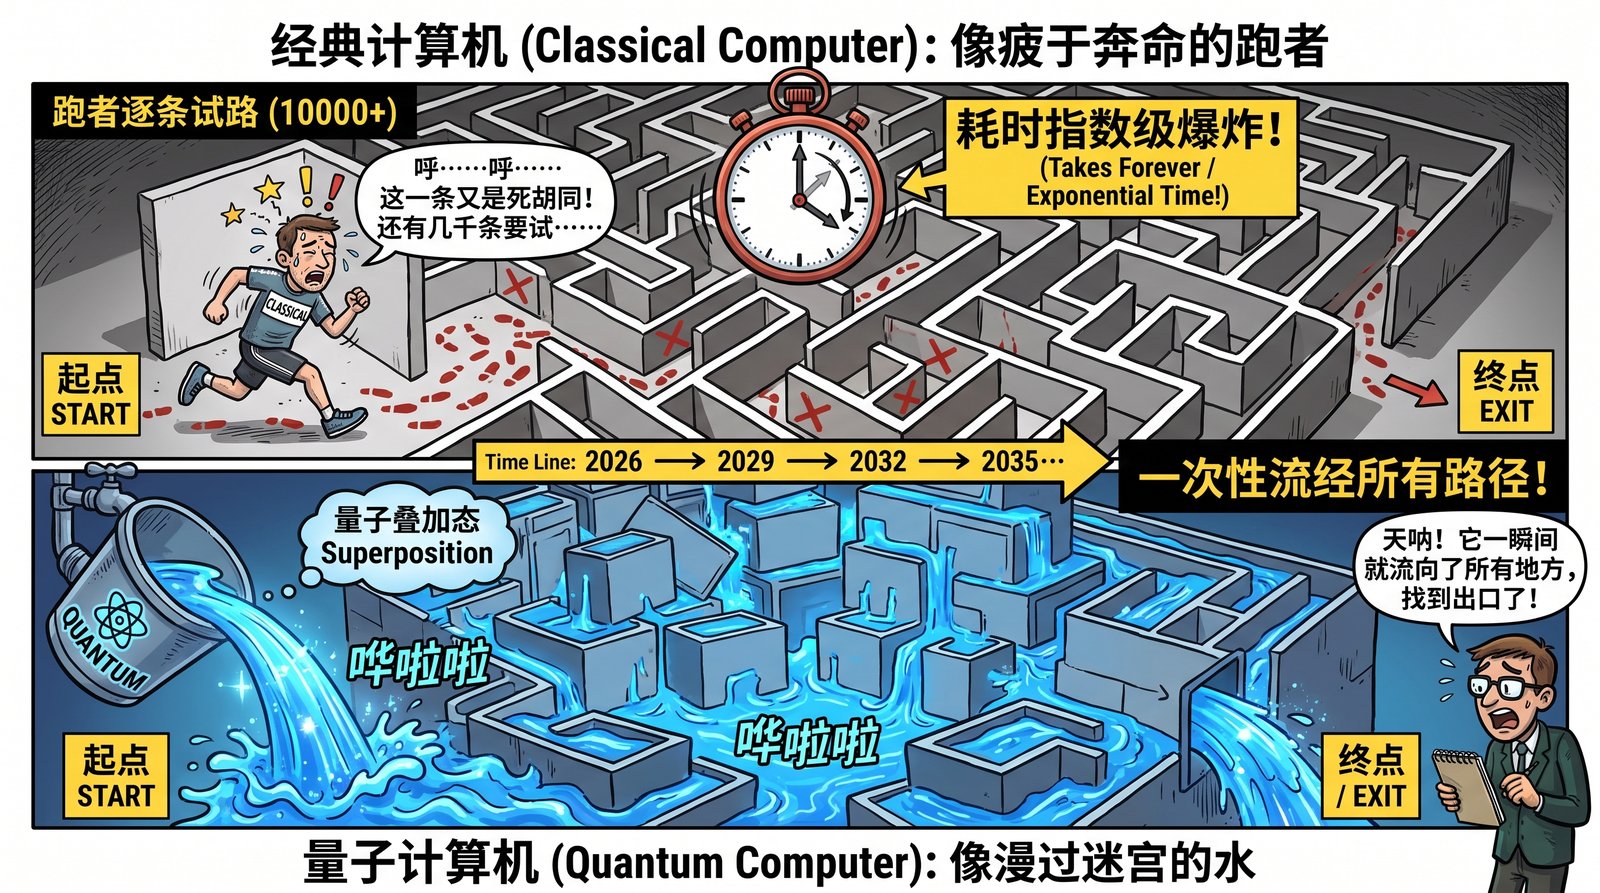
RSA 加密依赖的数学难题,对经典计算机就是这样一座迷宫。而一个叫 Shor 的算法(一种专门用来做因数分解的量子算法),给了量子计算机那片「水」。它把「分解一个大整数」这件对经典计算机极难的事,变成了量子计算机在多项式时间内可以完成的事。3
于是「数十亿年」被压缩到「数小时甚至几分钟」——这是研报给出的口径,不是一瞬间,但也绝不是遥不可及。
一个必须写清的前提:能跑 Shor 算法解开 RSA-2048 的,不是今天的量子计算机,而是「足够好的(也就是容错的)那一种」——需要足够多的逻辑比特(量子计算机里可靠、可纠错的「有效计算单元」)的机器。今天的机器还做不到。这既是好消息也是坏消息:我们还有时间,但倒计时已经启动。
四、那要等多久:容错阈值与快速下降的门槛
这是全世界吵得最凶的问题。
一派认为还早:英伟达 CEO 黄仁勋的判断是,实用量子计算至少还要 15 年。另一派认为商业化就在眼前,D-Wave 的 CEO 是这一派的代表。研报采取的口径是:容错阈值(量子计算机跨入「能可靠纠错、真正好用」的临界点)预计在 2029 到 2033 年之间爆发。
而对「到底需要多少量子比特才能破解 RSA-2048」的估算,这些年发生了急剧收敛。
量子比特(量子计算机里最小的计算单位,和只能取 0 或 1 的经典比特不同,它能同时处于多种可能状态)的需求量,早期被认为高得离谱:
- 2003 年有个广为流传的数字:理论上只需 4099 个理想的逻辑量子比特;
- 考虑到纠错开销后,早期估算认为需要 2000 万个物理量子比特、耗时 8 小时;
- 但到 2025 至 2026 年,借助中性原子系统(一种较新的量子硬件路线)的并行重构能力和更高效的纠错编码,最新的学术论文论证:约 1 万到 10 万个物理量子比特,几天内就能完成破解。4
| 时间 | 破解 RSA-2048 的估算门槛 | 预计耗时 |
|---|---|---|
| 2003(理论下限) | 4099 个理想逻辑比特 | — |
| 早期含纠错估算 | 约 2000 万物理比特 | 约 8 小时 |
| 2025–2026 最新论文 | 约 1 万–10 万物理比特 | 几天 |
请注意:最新论文论证的「约 1 万到 10 万个物理量子比特、几天内可破解」,与早期「2000 万个物理比特」口径差异巨大,属于学术估算,并非确定事实。
门槛在快速下降。 这是整份研报里最该被注意到的一句话。
五、已经在搬家了:后量子密码(PQC)就位
威胁的另一半证据,是替代方案已经就位。
后量子密码(PQC)——一套不依赖「算不动」、而依赖另一类数学难题的加密算法——的标准已发布。各国政府、金融机构和大型企业,正被迫进入一轮涉及底层协议全面替换的洗牌。
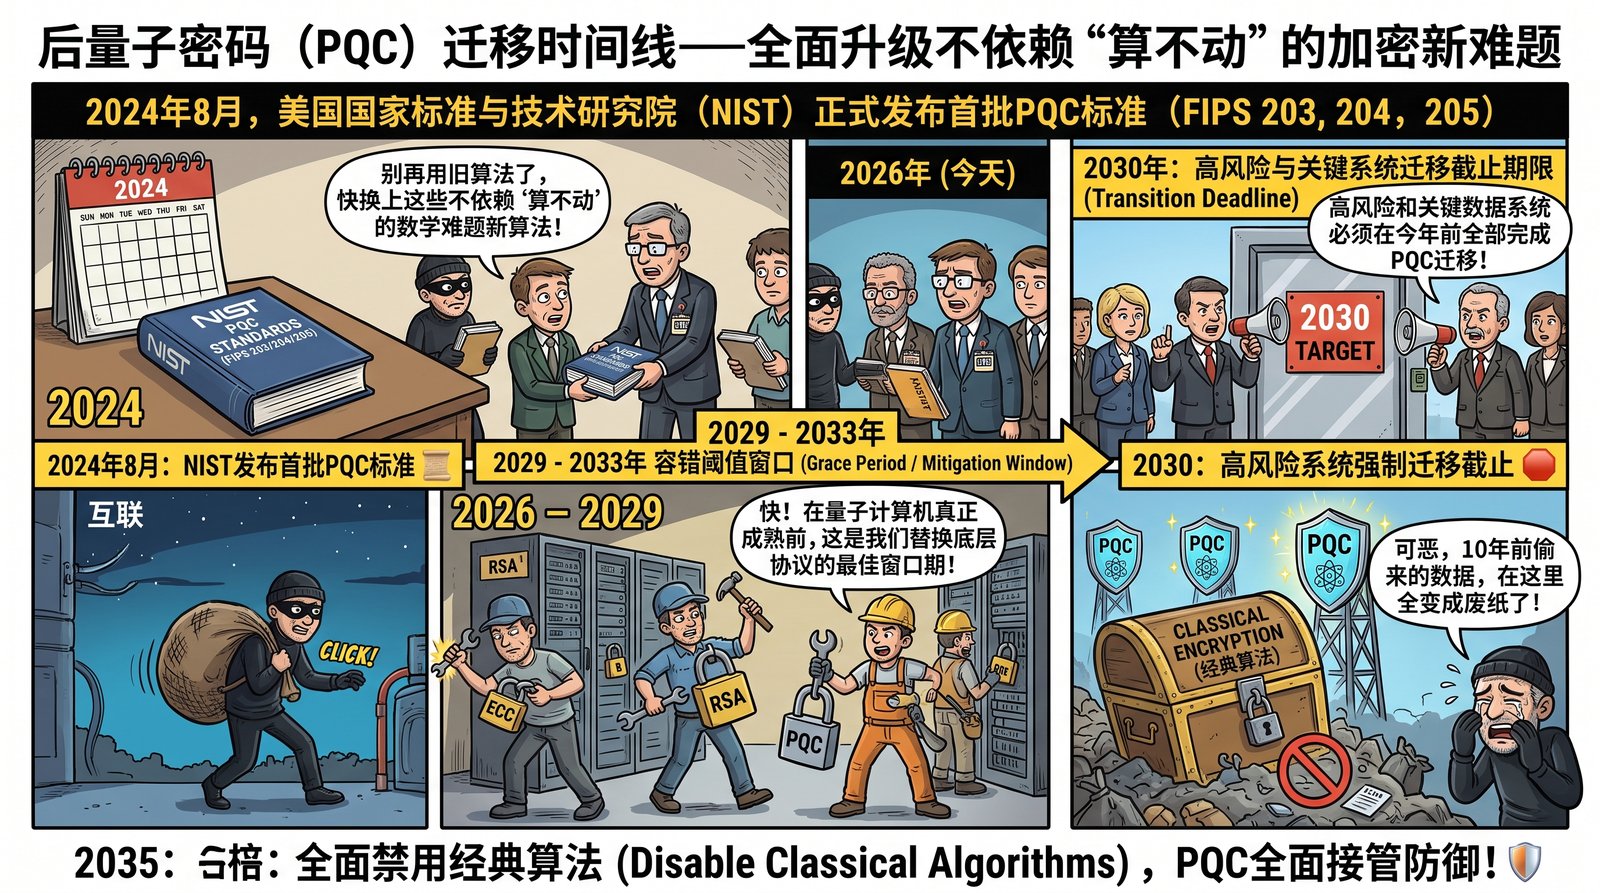
后量子密码(PQC)标准已发布。密码迁移不是技术圈的自嗨,而是有明确行政期限的工程——2030 和 2035 这两个年份,写在了政府文件里。
美国国家标准与技术研究院(NIST)已于 2024 年正式发布后量子密码标准(FIPS 203 / 204 / 205),为这场迁移提供了可落地的算法基础。5 换句话说,答案不只在「等量子机到来」,也在「趁它到来之前,把锁换掉」。
六、这件事跟普通人有什么关系
最容易误解的是:Q-Day 不是「明天我的网银会被盗」。
真正的风险在时间差。密码保护的东西,寿命远长于密码本身。一段今天被存下来的加密数据,可以等十年。而有些秘密的价值不会过期——长期有效的密钥(通俗说就是那把「开锁的钥匙」)、身份与资产。这些今天发出、今天被存下的东西,会在 Q-Day 之后被读出来。
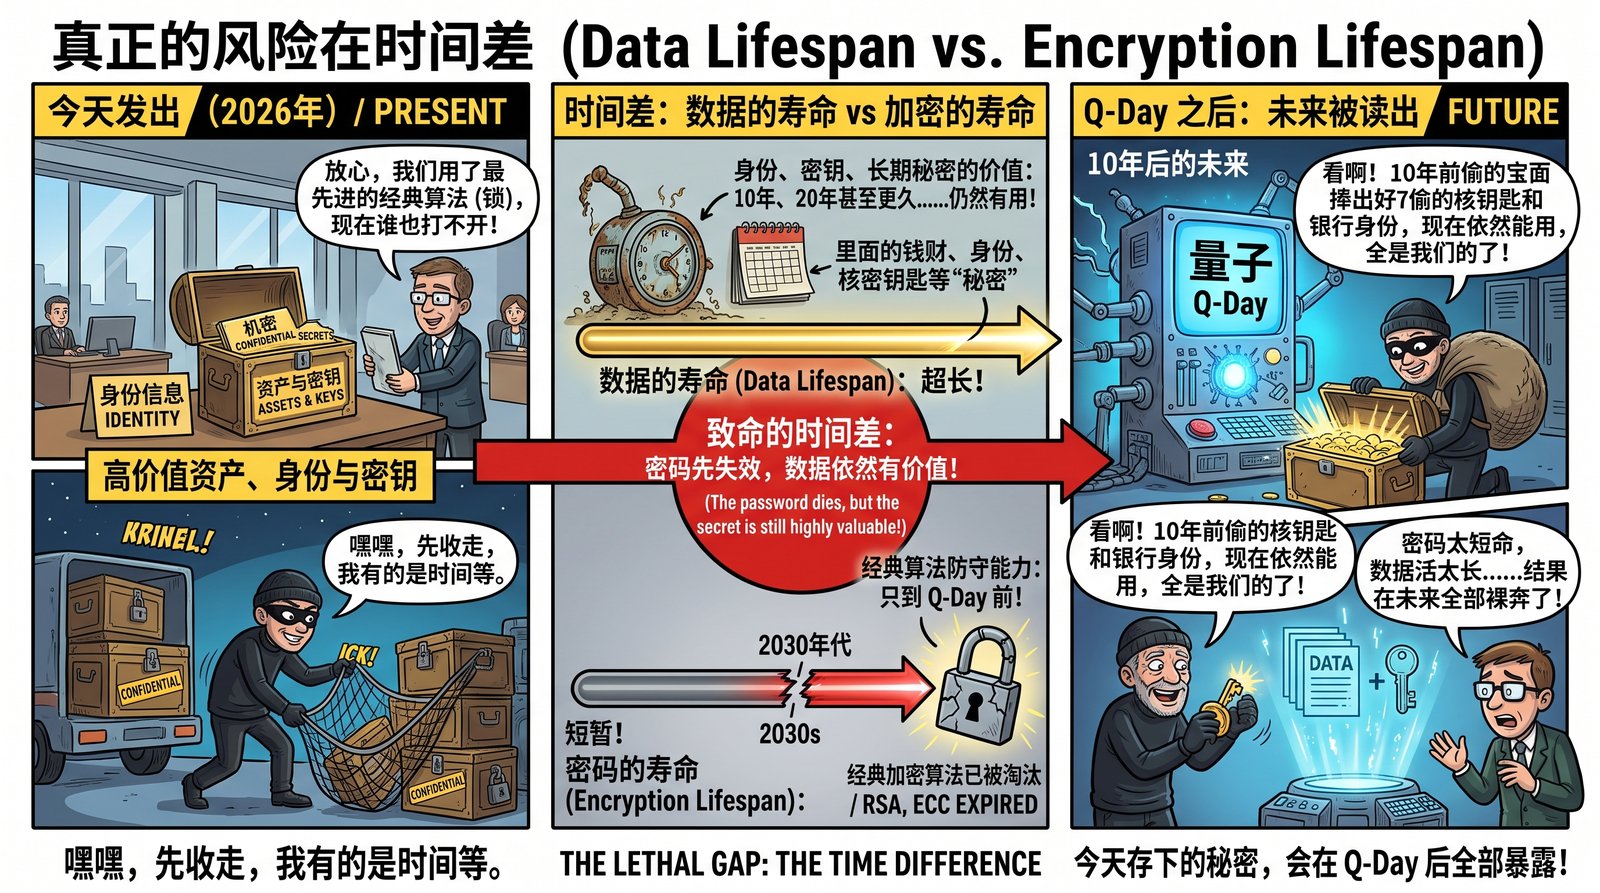
所以安全行业的说法是:对于长寿的数据,威胁不是未来的,而是已经开始的。
你现在发出的每一条加密消息,理论上已经被某种东西盯上了——不是此刻的破译,而是十年后的那一次。
参考与延伸
- NIST 后量子密码标准化项目:https://csrc.nist.gov/projects/post-quantum-cryptography —— FIPS 203 / 204 / 205 标准的官方来源。
- CNSA 2.0 商用国家安全算法套件:美国国家安全局发布的后量子迁移时间表,含 2035 年禁用经典算法的节点。
- 术语备忘:RSA / ECC 是当今两大公钥密码体系;Shor 算法 是量子因数分解算法;PQC 指抗量子的新密码标准;CRQC 指「密码相关的量子计算机」,即能实际威胁现有密码的容错量子机。
本文是「量子计算观察」系列第一篇。后续可展开的方向包括:量子比特与纠错原理、后量子密码算法家族(格密码 / 哈希签名)、以及普通用户当下能做的密钥与数据防护。
脚注
威胁主体按研报表述为「国家级行为体」;本文只陈述已公开的威胁模型,不预测具体攻击事件,也不点名具体受害者。 ↩︎
美国行政命令强制联邦机构迁移至 PQC、CNSA 2.0 要求 2035 年禁用经典算法,均为已公开的政策时间表。具体行政命令编号未在母稿中采用,故此处不引述。 ↩︎
经典因数分解的最优已知算法(GNFS)复杂度约为亚指数级;Shor 算法将其降至多项式级
O((log N)^3),这是「从指数/亚指数到多项式」的质变,而非简单的「算得更快」。 ↩︎1 万–10 万物理比特的估算来自 2025–2026 年的学术论文,属学术估算,存在争议,并非工程定论。 ↩︎
NIST 于 2024 年 8 月正式发布 FIPS 203(ML-KEM)、FIPS 204(ML-DSA)、FIPS 205(SLH-DSA)三项后量子密码标准。 ↩︎